고정 헤더 영역

상세 컨텐츠
본문
728x90
반응형
챗GPT나 클로드 유료 요금제를 쓰고 있다면 한 번쯤 계정 보안을 점검할 때입니다. 최상위 요금제는 한 달에 최대 200달러(약 27만 원)인데, 다크웹에서는 이런 AI 모델 이용권이 정상가보다 최대 97% 싸게 거래되고 있다는 경고가 나왔습니다.
팔리는 계정 중에는 누군가 훔친 진짜 계정도 섞여 있습니다. 내 계정이 남의 손에 넘어가면 대화 기록이 노출되고 사용 한도가 모르는 사이에 소진될 수 있습니다. API를 따로 쓰고 키까지 노출됐다면 API 요금이 청구될 수도 있습니다. 무슨 일이 벌어지고 있는지와 내 계정을 5분 안에 점검하는 순서를 공식 도움말 기준으로 정리했습니다.
구글 위협분석그룹은 파이낸셜타임스(FT)에 다크웹에서 앤트로픽·구글·오픈AI의 AI 이용권이 최대 97% 싸게 거래되고, 훔친 로그인 정보 판매가 올해 크게 늘었다고 밝혔다. 챗GPT는 설정 → 보안 → 활성 세션에서 모르는 기기를 확인하고 "모두 로그아웃"을, 클로드는 웹의 설정 → 계정 → 로그아웃으로 모든 기기에서 로그아웃할 수 있다. 이어서 2단계 인증을 켜고 API 키를 점검하면 된다.
1. 무슨 일이 벌어지고 있나
연합뉴스가 전한 FT 보도에 따르면 구글 위협분석그룹의 존 헐트퀴스트 수석 분석가는 AI 로그인 정보를 사고팔거나 남의 연산 자원을 몰래 쓰는 사례가 올해 크게 늘었다고 밝혔습니다. 이런 행위를 LLM 재킹이라고 부릅니다. 예전에 남의 컴퓨터로 몰래 암호화폐를 캐던 크립토재킹과 비슷한 방식입니다.
구글 조사에서는 앤트로픽, 구글, 오픈AI의 AI 이용권이 다크웹에서 최대 97% 할인된 가격에 팔렸습니다. 일부 판매자는 AI 회사가 계정을 막으면 추가 비용 없이 새 계정을 주겠다는 "접속 보장"까지 내걸었다고 합니다. 기업 클라우드를 해킹해 자기 AI 모델을 돌리는 사례도 확인됐습니다.
핵심 싸게 파는 AI 계정을 사는 것도 위험합니다. 훔친 계정이면 언제든 막히고, 누가 계정에 접근할 수 있는지 알 수 없어 내 대화 내용의 안전을 보장할 수 없습니다.
2. 내 계정은 어떻게 새나
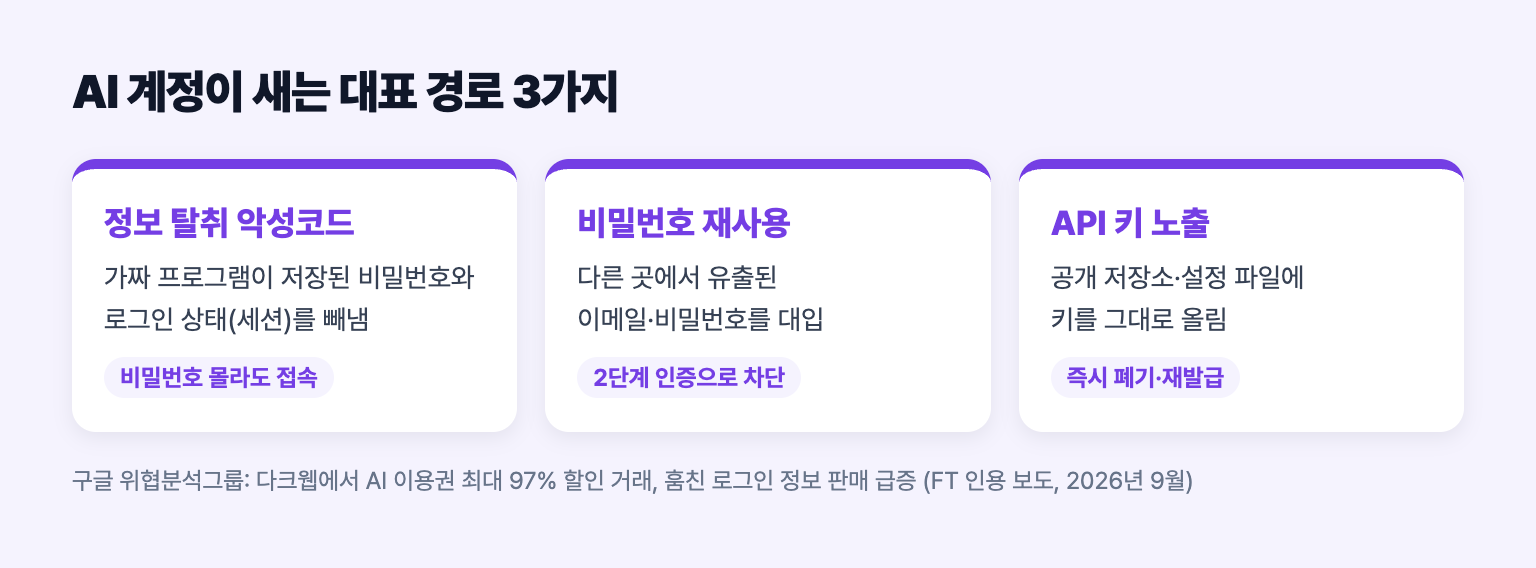
| 경로 | 어떻게 | 막는 법 |
|---|---|---|
| 정보 탈취 악성코드 | 가짜 프로그램·크랙 파일이 브라우저에 저장된 비밀번호와 로그인 상태(세션 쿠키)를 빼냄 | 출처 모를 프로그램 설치 금지, 백신 검사 |
| 비밀번호 재사용 | 다른 사이트에서 유출된 이메일·비밀번호를 그대로 넣어 봄 | AI 계정은 고유 비밀번호 + 2단계 인증 |
| API 키 노출 | 깃허브 공개 저장소나 설정 파일에 키를 그대로 올림 | 키는 환경 변수로, 노출되면 즉시 폐기 |
구글은 이달 공개한 AI 위협 보고서에서도 공격자들이 비용을 피하려고 개발자 자격증명을 훔치고 유출된 AI 계정을 사들인다고 설명했습니다. 특히 로그인 상태 자체를 훔치는 악성코드는 비밀번호를 몰라도 접속할 수 있어, 비밀번호 변경과 함께 세션 정리까지 해야 안심할 수 있습니다.
3. 5분 점검: 챗GPT
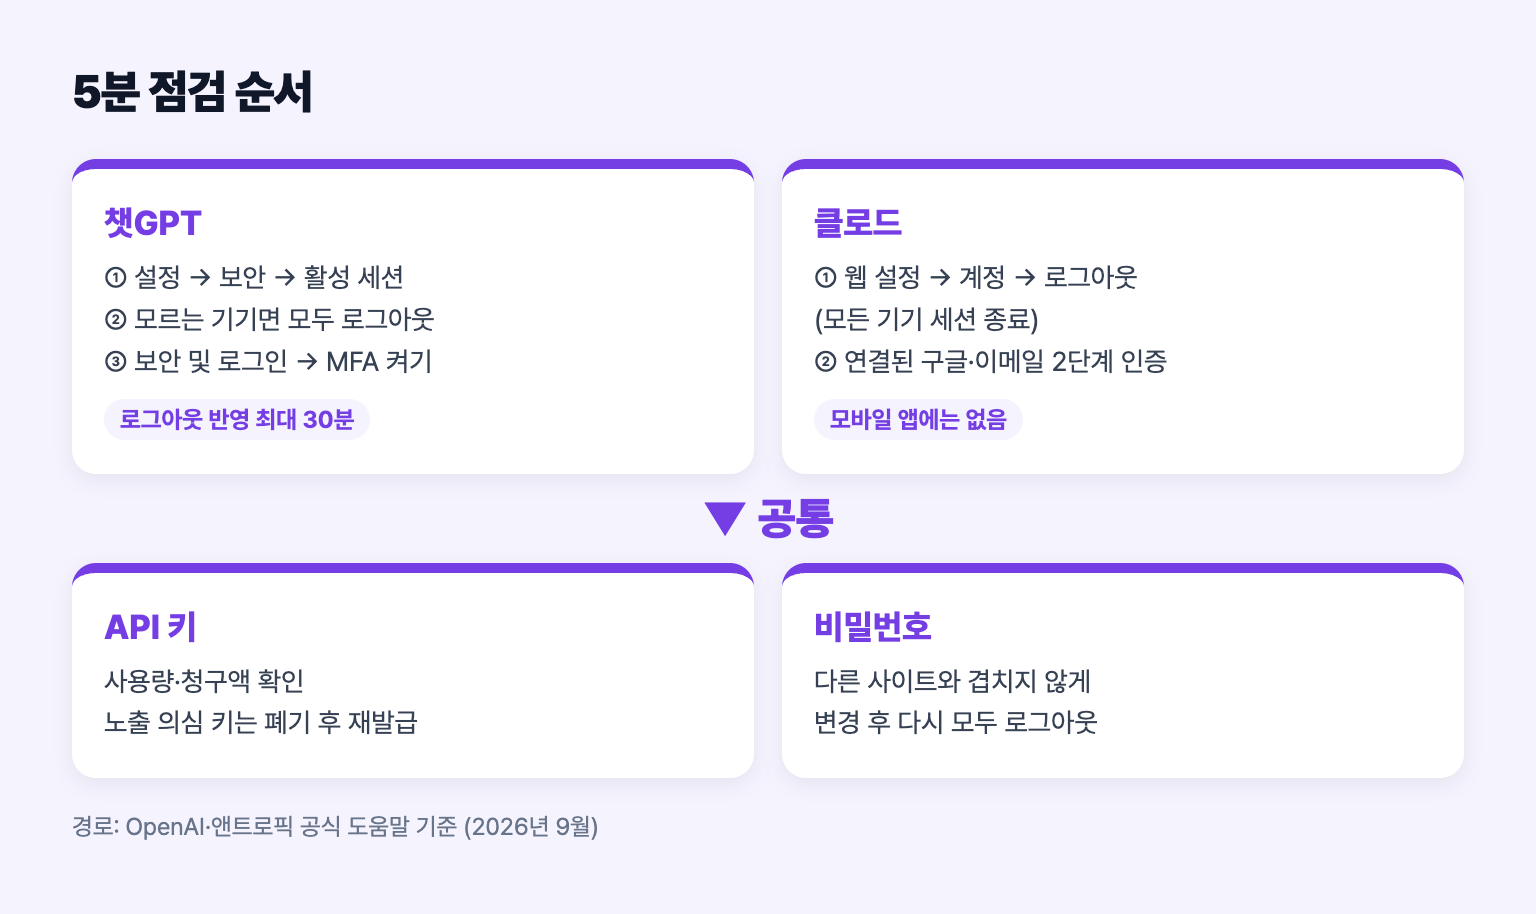
- 설정 → 보안 → 활성 세션으로 들어가 모르는 기기·지역·앱 세션이 있는지 확인합니다.
- 의심스러우면 "모든 세션에서 로그아웃"(Log out all)을 누릅니다. 다른 기기까지 로그아웃되는 데 최대 30분이 걸릴 수 있습니다.
- 설정 → 보안 및 로그인의 다단계 인증(MFA)에서 인증 앱, 패스키 등 쓸 수 있는 방법을 켭니다.
- 비밀번호로 로그인한다면 다른 사이트와 겹치지 않는 비밀번호로 바꿉니다.
오픈AI 도움말에 따르면 2단계 인증은 챗GPT와 API 플랫폼에 함께 적용되지만, 켠다고 해서 이미 로그인된 다른 기기가 자동으로 로그아웃되지는 않습니다. 그래서 2단계 인증을 켠 뒤 모든 기기 로그아웃을 한 번 더 하는 순서가 안전합니다.
4. 5분 점검: 클로드
앤트로픽 도움말 기준으로 클로드는 웹(claude.ai)에서 왼쪽 아래 이니셜 → 설정 → 계정 → 로그아웃을 누르면 웹, 모바일, 데스크톱 앱의 모든 세션이 즉시 끝납니다. 이 기능은 모바일 앱에는 아직 없어 웹에서 해야 합니다.
클로드는 구글 로그인이나 이메일로 받는 로그인 링크로 들어가는 방식이라, 결국 연결된 구글 계정이나 이메일 계정이 열쇠입니다. 그 계정의 2단계 인증을 꼭 켜 두세요. 클로드 코드를 쓴다면 설정 → Claude Code에서 발급된 인증 토큰을 확인하고 모르는 것은 휴지통 아이콘으로 지울 수 있습니다.
주의 웹 세션은 한 번 로그인하면 활동이 없어도 28일 동안 유지되고, 쓰는 동안에는 매시간 갱신돼 그 시점부터 다시 28일로 늘어납니다. 공용 PC에서 로그인했다면 꼭 모든 기기 로그아웃을 하세요.
5. 이런 징후가 보이면
| 징후 | 할 일 |
|---|---|
| 내가 쓰지 않은 대화가 목록에 있음 | 즉시 모든 기기 로그아웃, 2단계 인증, 비밀번호 변경 |
| 사용 한도가 평소보다 빨리 참 | 활성 세션 확인, 공유한 적 있는 사람 점검 |
| API 사용량이나 청구액이 갑자기 늘어남 | 해당 API 키 즉시 폐기 후 새로 발급, 결제 한도 설정 |
| 낯선 로그인 알림 메일 | 메일 속 링크 말고 직접 사이트에 들어가 확인 |
반응형
제 판단으로는 개인 사용자에게 가장 흔한 경로는 공유입니다. 친구나 동료와 계정을 나눠 쓰다가 그쪽 기기가 감염되면 내 계정도 같이 새게 됩니다. 요금이 부담돼도 계정 공유는 피하고, 이미 공유했다면 오늘 모든 기기 로그아웃부터 하길 권합니다.
Q. 비밀번호를 바꾸면 해커도 로그아웃되나요?
챗GPT는 오픈AI 도움말 기준으로 비밀번호를 바꾸면 기존 세션이 30분 안에 모두 로그아웃됩니다. 그래도 즉시 확실히 하려면 "모든 세션 로그아웃"을 함께 누르고, 클로드는 비밀번호가 없는 방식이라 웹에서 로그아웃 버튼으로 세션을 정리하세요.
Q. 내 이메일이 유출됐는지는 어떻게 아나요?
Have I Been Pwned 같은 유출 확인 사이트에 이메일을 넣으면 알려진 유출 사건에 포함됐는지 볼 수 있습니다. 포함돼 있다면 그 이메일로 가입한 AI 계정부터 비밀번호와 2단계 인증을 점검하세요.
3줄 핵심 요약
- 구글 위협분석그룹은 다크웹에서 AI 이용권이 최대 97% 싸게 팔리고 훔친 로그인 정보 거래가 크게 늘었다고 경고했다.
- 챗GPT는 설정 → 보안 → 활성 세션, 클로드는 웹의 설정 → 계정 → 로그아웃으로 모든 기기에서 로그아웃할 수 있다.
- 2단계 인증을 켠 뒤 모든 기기 로그아웃을 한 번 더 하고, API 키는 노출 의심 즉시 폐기하자.
마치며
AI 계정은 이제 대화 기록과 결제 수단이 함께 묶인 중요한 계정입니다. 싸게 파는 계정을 사지 않는 것과 내 계정을 잠가 두는 것, 두 가지만 지켜도 계정 탈취 위험을 크게 줄일 수 있습니다. 오늘은 챗GPT 설정의 활성 세션 목록부터 열어 모르는 기기가 없는지 확인해 보세요.
728x90
반응형
'AI 이야기 > 안전하게 쓰기' 카테고리의 다른 글
| 크롬 긴급 업데이트, 내 브라우저는 안전할까 | 버전 확인법과 다시 시작해야 하는 이유 (0) | 2026.09.30 |
|---|---|
| AI가 알려 준 고객센터 번호, 사기일 수 있다 | 챗GPT·구글 AI 답변 속 연락처 확인법 (0) | 2026.09.30 |
| 카카오게임즈 개인정보 유출 안내를 받았다면 | 새어 나간 정보와 지금 할 일 (0) | 2026.09.30 |
| 이 사진, AI 아니고 진짜 찍었다 | 아이폰 레퍼런스 이미지 켜는 법과 한계 (0) | 2026.09.28 |
| GPT-6 아스트라 '위험' 등급 — 감시 회피 보도와 공식 문서가 어긋나는 지점 (0) | 2026.09.07 |


댓글 영역