고정 헤더 영역

상세 컨텐츠
본문
728x90
반응형
코딩 에이전트를 쓰다 보면 두 가지 불만이 생깁니다. 명령 하나 돌릴 때마다 승인을 누르느라 흐름이 끊기거나, 반대로 자동 승인을 켜 두고 무엇을 실행했는지 몰라 불안해집니다.
깃허브 코파일럿이 9월에 이 사이를 메우는 기능 두 가지를 내놨습니다. 에이전트가 건드릴 수 있는 파일·네트워크·자격증명을 제한하는 로컬 샌드박스와, 저위험 작업만 자동으로 승인하는 보조 승인입니다. 켜는 법과 클로드 코드·코덱스의 방식과 비교해 정리했습니다.
깃허브 코파일럿 앱의 로컬 샌드박스는 9월 23일 퍼블릭 프리뷰로 나왔고, 프로젝트별로 파일 접근 목록, 외부·로컬 네트워크, git·GitHub CLI 자격증명 사용을 제한한다. 기본은 꺼져 있고 앱 설정에서 프로젝트를 골라 "Sandbox new sessions"를 켜거나, 실행 중인 세션에서 /sandbox on을 입력한다. 운영체제가 정책을 강제할 수 없으면 샌드박스 없이 돌지 않고 셸 명령이 오류로 실패한다. 젯브레인스용 코파일럿에는 저위험 도구 호출만 자동 승인하는 보조 승인(assisted approvals)이 퍼블릭 프리뷰로 추가됐다.
1. 로컬 샌드박스는 무엇을 막나
깃허브 체인지로그에 따르면 로컬 샌드박스는 의도치 않은 명령의 피해를 줄이려고 내 컴퓨터의 파일, 네트워크, 자격증명 접근을 제한합니다. 코파일럿 앱에서 로컬 저장소와 워킹 트리 세션에 프로젝트 단위로 설정합니다.

| 영역 | 설정할 수 있는 것 |
|---|---|
| 파일 | 추가 읽기·쓰기 폴더, 읽기 전용 폴더, 접근 금지 폴더 목록 |
| 네트워크 | 외부 인터넷, 로컬 네트워크 허용 여부(리눅스는 생성된 프로세스의 로컬 네트워크를 따로 제어 못 함) |
| 자격증명 | HTTPS git 인증용 git 자격증명, GitHub CLI 인증 정보 사용 여부 |
눈여겨볼 점은 실패 방식입니다. 운영체제가 요청한 정책을 강제할 수 없으면 샌드박스 없이 슬쩍 실행하는 대신 샌드박스가 적용된 셸 명령이 오류로 실패합니다. 회사에서 관리 설정을 적용하면 프로젝트 설정보다 더 엄격한 정책이 우선합니다.
핵심 로컬 샌드박스는 클라우드 샌드박스 세션이나 원격 호스트 세션에는 적용되지 않고, 코파일럿 앱과 코파일럿 CLI의 샌드박스 설정은 따로 관리됩니다.
2. 켜는 법
프로젝트 설정은 새 세션부터 적용되고, 이미 돌고 있는 세션에는 바로 반영되지 않습니다. 파일·네트워크·자격증명 설정을 바꾼 경우에도 새 세션을 열거나 기존 세션을 다시 시작해야 적용됩니다. 기능은 퍼블릭 프리뷰라 바뀔 수 있습니다.
3. 보조 승인: 저위험만 자동으로
9월 25일 게시된 주간 업데이트에 따르면 젯브레인스용 코파일럿 에이전트 세션에 보조 승인이 퍼블릭 프리뷰로 들어왔습니다. 저위험 도구 호출은 자동으로 승인하고, 더 위험한 작업만 사용자에게 묻는 방식입니다.
같은 주에 코파일럿에는 클로드 오퍼스 5.5, GPT-6 솔·루나, 그록 4.7 같은 새 모델도 요금제별로 추가됐습니다. 에이전트가 더 강력해질수록 무엇을 자동으로 허용할지 정하는 기능이 함께 늘어나는 흐름입니다.
주의 보조 승인은 저위험으로 분류된 호출만 자동 승인하지만, 분류가 완벽하다는 보장은 없습니다. 보조 승인을 켜더라도 파일 삭제, 배포, 외부 전송처럼 되돌리기 어려운 작업은 결과를 직접 확인하는 습관을 유지하세요.
4. 클로드 코드·코덱스와 비교
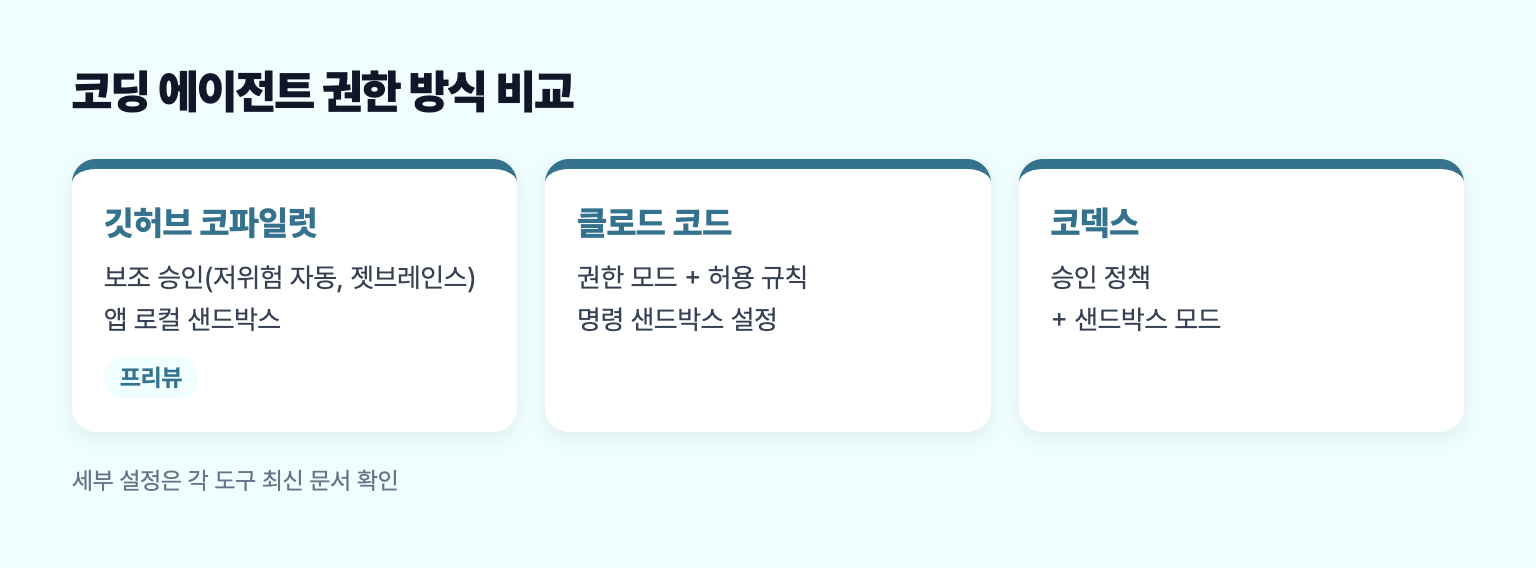
반응형
| 구분 | 깃허브 코파일럿 | 클로드 코드 | 코덱스 |
|---|---|---|---|
| 자동 승인 방식 | 보조 승인(젯브레인스, 프리뷰): 저위험만 자동 | 권한 모드(묻기·편집 허용·자동 등)와 허용 규칙 | 승인 정책과 샌드박스 모드 조합 |
| 샌드박스 | 앱 로컬 샌드박스(프로젝트별, 프리뷰), 클라우드 샌드박스 | 명령 실행 샌드박스 설정 | 읽기 전용·작업 폴더 쓰기 등 샌드박스 모드 |
| 네트워크 제어 | 프로젝트별 외부·로컬 네트워크 | 샌드박스 네트워크 설정 | 샌드박스 설정에 따름 |
세 도구 모두 "모두 묻기"와 "모두 허용" 사이에서 권한과 실행 범위를 조절할 수 있게 하지만, 승인 기준은 서로 다릅니다. 제 판단으로는 도구를 고르는 것보다, 쓰는 도구에서 파일 쓰기 범위와 네트워크를 먼저 좁혀 두는 게 효과가 큽니다. 특히 남에게 받은 저장소를 열 때는 샌드박스를 켠 세션에서 여는 습관을 권합니다.
세부 설정 이름과 기본값은 각 도구가 자주 바꾸니, 표는 방향을 비교하는 용도로 보고 실제 설정은 각 도구의 최신 문서를 확인하세요.
Q. 무료 코파일럿에서도 쓸 수 있나요?
깃허브 문서는 코파일럿 앱을 모든 코파일럿 요금제에서 쓸 수 있다고 안내합니다. 로컬 샌드박스는 퍼블릭 프리뷰라, 앱 설정에 Sandbox 항목이 보이는지 확인해 보세요.
Q. 샌드박스를 켜면 에이전트가 제대로 일을 못 하지 않나요?
필요한 폴더와 네트워크를 추가로 허용할 수 있고, 앱이 개별 명령을 샌드박스 밖에서 실행해도 되는지 물어볼 수도 있습니다. 처음에는 좁게 시작해 필요한 만큼 넓히는 편이 안전합니다.
3줄 핵심 요약
- 코파일럿 앱 로컬 샌드박스(9/23, 프리뷰)는 프로젝트별로 파일·네트워크·자격증명 접근을 제한한다.
- 앱 설정에서 "Sandbox new sessions"를 켜거나 실행 중 세션에서 /sandbox on. 정책을 못 지키면 오류로 멈춘다.
- 젯브레인스용 코파일럿의 보조 승인은 저위험 작업만 자동 승인한다. 되돌리기 어려운 작업은 직접 확인하자.
마치며
코딩 에이전트의 편리함은 권한에서 나오고, 위험도 권한에서 나옵니다. 오늘은 쓰는 에이전트에서 샌드박스 설정이 켜져 있는지부터 확인해 보세요. 코파일럿 앱이라면 프로젝트 설정의 Sandbox 항목입니다.
728x90
반응형
'서버·개발 > 코드 노트' 카테고리의 다른 글
| 클로드 코드 Mods 나왔다 | 플러그인·훅·스킬과 뭐가 다른가, 설치 전에 볼 권한 (0) | 2026.10.02 |
|---|---|
| Cloudflare Clef, 무료로 받는 판정 AI | Jev와 성적·속도 비교, curl 한 번으로 써 보기 (0) | 2026.10.02 |
| 받은 저장소를 AI 에이전트로 열기 전에 | .git 설정 한 줄로 명령이 실행되는 GitSpawn (0) | 2026.10.01 |
| AI가 만든 테스트는 통과했는데 결과가 틀렸다 | 바이브 코딩 261편 중 6편 사례와 검증 3가지 (0) | 2026.09.30 |
| AI가 짠 코드, 그림으로 읽는다 | Whiteboard·Archify·Drawgent·reladraw 비교 (0) | 2026.09.28 |


댓글 영역