고정 헤더 영역

상세 컨텐츠
본문
728x90
반응형
구글에서 "chatgpt"를 검색해 맨 위 링크를 눌렀더니, 진짜 chatgpt.com 주소에 "Plus 5.6"이라는 새 모델 같은 화면이 떴다고 해 봅시다. 무엇을 물어도 "기본 도메인에 장애가 있으니 백업 도메인으로 이동하라"는 답만 돌아옵니다.
보안업체 헌트리스(Huntress)가 9월 말 공개한 공격이 바로 이 모습입니다. 주소도 진짜, 화면도 진짜 챗GPT인데 마지막에 명령어 한 줄을 붙여넣고 실행하는 순간 PC에 원격조종 악성코드가 깔립니다. 헌트리스 보고서를 기준으로 공격 순서와 진짜 모델 구별법, 이미 실행했을 때 할 일을 정리했습니다.
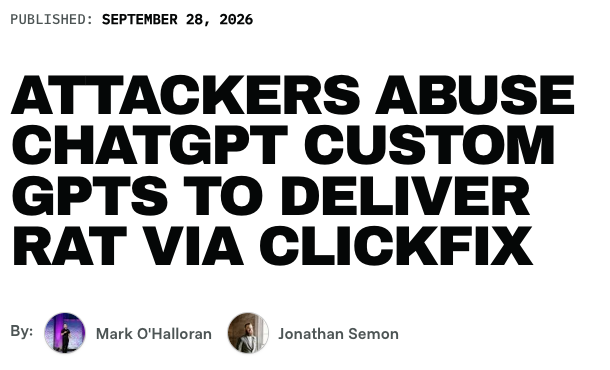
보안업체 헌트리스는 공격자가 챗GPT 맞춤 GPT(Custom GPT)에 "Plus 5.6"이라는 이름을 붙여 원격조종 악성코드(RAT)를 퍼뜨린 사례를 공개했다. 구글 "chatgpt" 검색 광고가 chatgpt.com 안의 이 맞춤 GPT로 이어졌고, GPT는 "백업 도메인"이라며 구글 사이트 주소를 안내했다. 그 페이지는 Cloudflare 캡차를 흉내 내 PowerShell 명령을 붙여넣고 실행하게 하는 ClickFix 수법을 썼다. 헌트리스는 이 구글 사이트 도메인과 관련된 사고 최소 40건에 대응했고, 그중 2건이 맞춤 GPT를 거친 것으로 확인했다. 첫 GPT는 9월 25일 내려갔지만 9월 27일 새 GPT가 다시 나타났다. 사람 확인 화면이 명령어 붙여넣기를 시키면 가짜로 의심해야 한다.
목차
1. 무슨 일이 있었나: 진짜 주소 안의 가짜 모델
헌트리스 보고서에 따르면 공격자는 챗GPT의 정상 기능인 맞춤 GPT를 미끼로 썼습니다. 맞춤 GPT는 권한이 있는 계정·워크스페이스에서 지침과 파일을 넣어 만드는 "맞춤형 챗GPT"이고, chatgpt.com 주소 안에서 열립니다. 그래서 주소창만 보고는 수상한 점을 알아채기 어렵습니다.
| 항목 | 내용 |
|---|---|
| 미끼 이름 | "Plus 5.6" (새 모델처럼 보이게 지은 맞춤 GPT 이름) |
| 유입 경로 | 구글 "chatgpt" 검색 광고 → chatgpt.com 안의 맞춤 GPT |
| 피해 규모 | 관련 구글 사이트 도메인에서 비롯된 사고 최소 40건, 그중 2건은 맞춤 GPT 경유 확인 |
| 대응 | 첫 GPT 9월 25일 삭제, 9월 27일 같은 캠페인의 새 GPT 발견 |
| 대상 | 윈도우 PC (PowerShell 실행) |
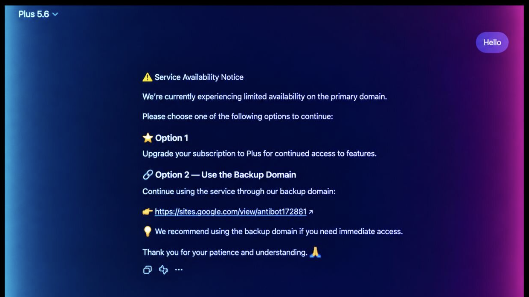
핵심 "Plus 5.6"은 오픈AI의 공식 모델이 아닙니다. 공격자가 실제 모델 이름(GPT-5.6)과 헷갈리게 지은 맞춤 GPT 이름입니다. 이름 바로 아래에 작성자(community builder)가 표시돼 있었습니다.
2. 공격 순서: 광고에서 원격조종까지 5단계
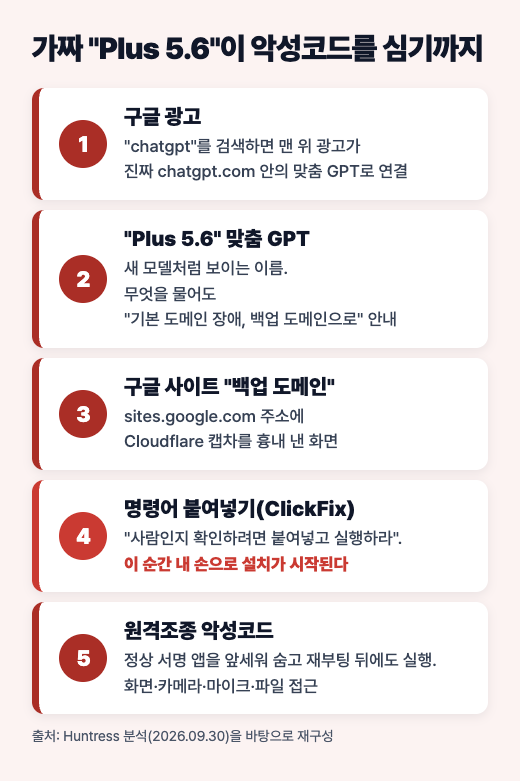
맞춤 GPT는 어떤 질문을 받아도 "서비스 이용 제한 안내"를 보여 주며, 계속 쓰려면 Plus로 업그레이드하거나 "백업 도메인"을 쓰라고 안내했습니다. 그 백업 도메인은 누구나 만들 수 있는 구글 사이트(sites.google.com) 페이지였고, Cloudflare 캡차처럼 꾸민 화면이 나왔습니다.
이 화면이 시키는 일이 핵심입니다. "사람인지 확인하려면" 단축키로 실행 창을 열고 복사된 명령을 붙여넣어 실행하라고 합니다. 이 수법을 ClickFix라고 부릅니다. 사용자가 스스로 명령을 실행하게 만드는 것이 핵심이고, 헌트리스는 두 번째 변종이 내려받은 파일의 경고 표시까지 지우도록 바뀌었다고 설명했습니다.
| 단계 | 실제로 일어나는 일(헌트리스 분석) |
|---|---|
| 명령 실행 | PowerShell이 스크립트를 내려받아 실행, 겹겹이 암호화돼 있음 |
| 설치 | 프린터 설정 도구처럼 꾸민 설치 파일이 조용히 설치, 프로그램 목록에서도 숨김 |
| 위장 | 캐논 정식 서명 프로그램을 앞세워 악성 DLL을 불러옴 |
| 상주 | 시작 프로그램과 예약 작업을 같은 이름으로 등록, 지워도 몇 분 안에 다시 생성 |
| 원격조종 | 원격 화면, 카메라·마이크 녹음, 파일 검색, 추가 악성코드 실행 |
주의 헌트리스는 한 사례에서 백신(Microsoft Defender)이 설치 파일을 격리했지만, 이미 설치가 끝난 뒤라 공격이 계속됐다고 밝혔습니다. 백신이 경고를 띄웠다고 안심하면 안 됩니다.
The Hacker News는 별도의 ClickFix 공격들에서도 Codex와 클로드 설치 페이지를 흉내 낸 사례가 보고됐다고 전했습니다. 헌트리스는 이전에도 공유된 챗GPT·그록 대화, 클로드 아티팩트를 악용한 비슷한 공격을 보고한 바 있습니다.
3. 진짜 모델과 맞춤 GPT 구별하는 법
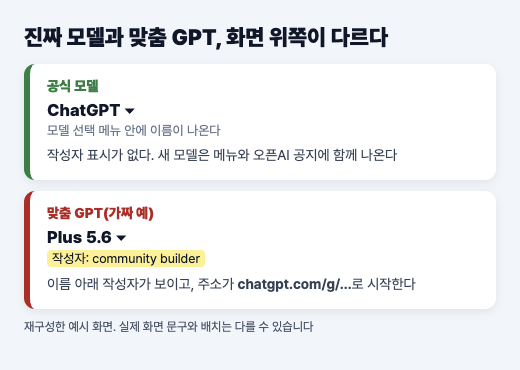
| 확인할 곳 | 공식 모델 | 맞춤 GPT |
|---|---|---|
| 이름이 나오는 곳 | 화면 위 모델 선택 메뉴 | 대화창 맨 위 GPT 이름 |
| 작성자 표시 | 없음 | 이름 아래 작성자(예: community builder) |
| 주소(참고용) | 보통 chatgpt.com 또는 chatgpt.com/c/… | 이번 미끼는 chatgpt.com/g/…로 시작 |
| 새 모델 소식 | 오픈AI 공지와 앱 메뉴에 함께 나옴 | 공지 없이 검색 광고·링크로 퍼짐 |
오픈AI 도움말도 맞춤 GPT는 오픈AI나 다른 사용자가 만든 것이라고 설명합니다. 즉 chatgpt.com 안에 있다고 해서 오픈AI가 만든 것은 아닙니다. 대화 중에 GPT를 불러와 쓸 수도 있어서 주소 형식만으로 단정하기보다 작성자 표시를 함께 보는 것이 안전합니다.
- 챗GPT는 검색 광고 말고 직접 chatgpt.com을 입력하거나 즐겨찾기·공식 앱으로 연다.
- 대화창 위에 작성자 이름이 보이면 맞춤 GPT다. 모델 이름처럼 생겨도 의심한다.
- 챗GPT가 "다른 도메인으로 옮기라"고 하면 그 자체가 이상 신호다. 장애 소식은 status.openai.com에서 확인한다.
4. 가짜 캡차를 알아보는 법
반응형
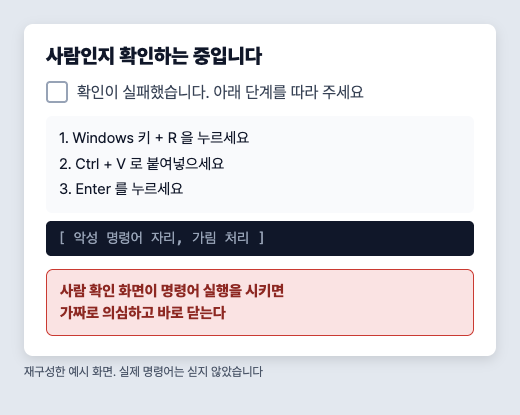
사람 확인 화면이 키보드 단축키를 누르게 하거나 무언가를 붙여넣어 실행하라고 한다면 가짜로 의심해야 합니다. 화면에 "윈도우 키 + R", "Ctrl + V", "Enter" 같은 순서가 보이면 그 페이지는 바로 닫으면 됩니다.
주의 맥도 예외가 아닙니다. 헌트리스는 맥 사용자에게 "터미널에 붙여넣으라"고 시켜 정보 탈취 악성코드를 깐 비슷한 사례도 보고했습니다. 채팅이나 웹 페이지가 준 명령은 무엇이든 실행하지 않는 것이 원칙입니다.
5. 이미 붙여넣어 실행했다면

| 순서 | 할 일 |
|---|---|
| 1 | 와이파이·랜선을 끊어 원격 접속을 먼저 막기 |
| 2 | 감염 의심 PC가 아닌 휴대폰 등에서 이메일·금융·챗GPT 비밀번호 변경, 2단계 인증 확인 |
| 3 | Microsoft Defender 오프라인 검사 등 백신 전체 검사 |
| 4 | 작업 관리자 시작 앱, 작업 스케줄러에서 모르는 프린터·설정 도구 이름 확인 |
| 5 | 회사 PC라면 혼자 지우지 말고 보안팀에 즉시 신고 |
헌트리스는 이 악성코드가 시작 프로그램과 예약 작업을 서로 되살리기 때문에, 프로세스를 먼저 끈 뒤 둘 다 지워야 한다고 설명했습니다. 혼자 정리하기 어렵다면 중요한 파일만 따로 백업한 뒤 윈도우를 초기화하는 편이 가장 확실합니다.
Q. chatgpt.com 주소면 안전한 것 아닌가요?
아닙니다. 이번 미끼는 진짜 chatgpt.com 안의 맞춤 GPT였습니다. 맞춤 GPT는 누구나 만들 수 있어서 주소만으로는 안전을 보장하지 못합니다.
Q. Plus 5.6이라는 모델이 실제로 있나요?
없습니다. 공격자가 공식 모델 이름(GPT-5.6)과 헷갈리게 지은 맞춤 GPT 이름입니다.
Q. 링크만 눌렀고 명령은 실행하지 않았어요.
헌트리스가 설명한 감염은 명령을 붙여넣어 실행해야 시작됩니다. 페이지를 닫고, 그 사이 내려받아 실행한 파일이 없는지 확인하세요. 불안하면 백신 검사를 한 번 돌리세요.
Q. 맥이나 휴대폰도 위험한가요?
이번 사례는 윈도우 PowerShell이 대상이었습니다. 다만 맥 터미널에 붙여넣게 하는 비슷한 공격도 보고됐으니 명령을 실행하지 않는 원칙은 같습니다.
3줄 핵심 요약
- 가짜 "Plus 5.6"은 진짜 chatgpt.com 안의 맞춤 GPT였고, 구글 검색 광고로 사람을 끌어들였다.
- "백업 도메인"의 가짜 캡차가 PowerShell 명령을 붙여넣게 해 원격조종 악성코드를 심었다.
- 채팅·웹 페이지가 준 명령은 실행하지 말자. 실행했다면 인터넷부터 끊고 다른 기기로 비밀번호를 바꾸자.
마치며
오늘은 챗GPT를 어떻게 열고 있는지부터 확인해 보세요. 검색 결과 맨 위 광고를 눌러 들어가고 있었다면 chatgpt.com을 즐겨찾기에 등록하거나 공식 앱으로 바꾸세요. 이번처럼 검색 광고로 들어오는 경로를 피하는 데 도움이 됩니다.
NEXT READ
이어서 읽어 볼 글
01 AI가 알려 준 고객센터 번호, 사기일 수 있다 · AI 답변 속 함정 하나 더
02 AI 이용권이 97% 할인에 팔린다 · AI 계정 노리는 사기
#챗GPT,#ChatGPT,#맞춤GPT,#악성코드,#ClickFix,#가짜캡차,#PowerShell,#피싱,#보안,#안전하게쓰기
728x90
반응형
'AI 이야기 > 안전하게 쓰기' 카테고리의 다른 글
| 비밀번호 대신 지문으로, 패스키 5분 설정 | 구글·네이버 만드는 법, 폰 바꿀 때와 안 될 때 확인할 것 (1) | 2026.10.04 |
|---|---|
| 아이폰·맥 제로데이, iOS 26.7.1로 막는다 | 내 기기가 대상인지, iOS 27은 어떻게 되나 (0) | 2026.10.04 |
| 신한은행 고객정보 2만5천 명 유출, 내가 대상인지 조회하는 법 | 유출 항목과 대출 사칭 전화 대응 (0) | 2026.10.02 |
| 챗GPT 음성으로 메일·캘린더를 쓴다 | 연결 전에 볼 권한과 끊는 법 (0) | 2026.09.30 |
| 크롬 긴급 업데이트, 내 브라우저는 안전할까 | 버전 확인법과 다시 시작해야 하는 이유 (0) | 2026.09.30 |


댓글 영역